Aujourd'hui, l'intelligence artificielle n'est plus seulement un luxe pour optimiser les processus commerciaux—c'est le moteur central qui propulse la performance des entreprises. Pourtant, une vulnérabilité critique reste non résolue dans la plupart des organisations canadiennes : l'alimentation des données opérationnelles propriétaires dans des architectures ERP basées sur le cloud traditionnelles hébergées en dehors de nos frontières.
Un Changement Industriel Massif (TAM)
Une analyse de marché récente met en évidence l'ampleur de cette transition technologique. Le marché total adressable fonctionnel mondial (TAM) est estimé à 20,24 milliards de dollars en 2026, avec des projections exponentielles qui devraient atteindre 103,19 milliards de dollars d'ici 2031.
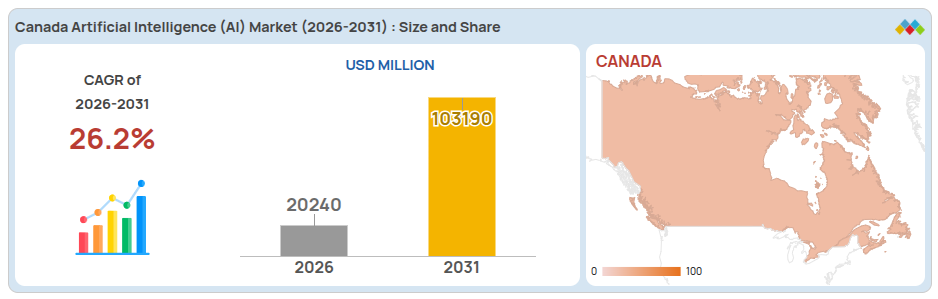
Marchés et Marchés - Marché de l'intelligence artificielle (IA) au Canada (2026-2031)
Le piège invisible : La loi CLOUD des États-Unis et les données industrielles
La dépendance technologique à une infrastructure centralisée et détenue par des étrangers introduit des risques sévères d'exfiltration de données pour les petites et moyennes entreprises (PME) ainsi que pour les grands entrepreneurs principaux—particulièrement dans des secteurs hautement réglementés et à haute sécurité comme l'aérospatiale et la défense.
L'impact de l'extraterritorialité américaine
> Le nœud critique : Les États-Unis Loi CLOUD (Loi clarifiant l'utilisation légale des données à l'étranger) accorde aux autorités fédérales le mandat légal de contraindre les fournisseurs de services cloud basés aux États-Unis à remettre les données stockées sur leurs serveurs, contournant complètement l'emplacement physique du centre de données, même si celui-ci se trouve entièrement sur le sol canadien.
La perte de contrôle dans les clouds publics
Pour une entreprise canadienne, cela signifie que les schémas industriels sensibles, les données du Programme des biens contrôlés (PBC) ou les journaux financiers propriétaires perdent leur protection souveraine au moment où ils sont acheminés à travers des modèles de langage public non isolés. Cette réalité opérationnelle pousse à un pivot stratégique du marché loin des clouds publics centralisés et vers des infrastructures locales sécurisées.
La réponse canadienne : Architecture locale d'abord et conformité par conception
Face à un "mur de conformité" croissant, alimenté par des cadres réglementaires régionaux et fédéraux rigoureux—tels que la loi 25 du Québec, le projet de loi S-211 sur le travail forcé et le projet de loi C-26 sur la résilience cybernétique—le marché nécessite un changement de paradigme fondamental. La solution définitive réside dans Local-First architectures.
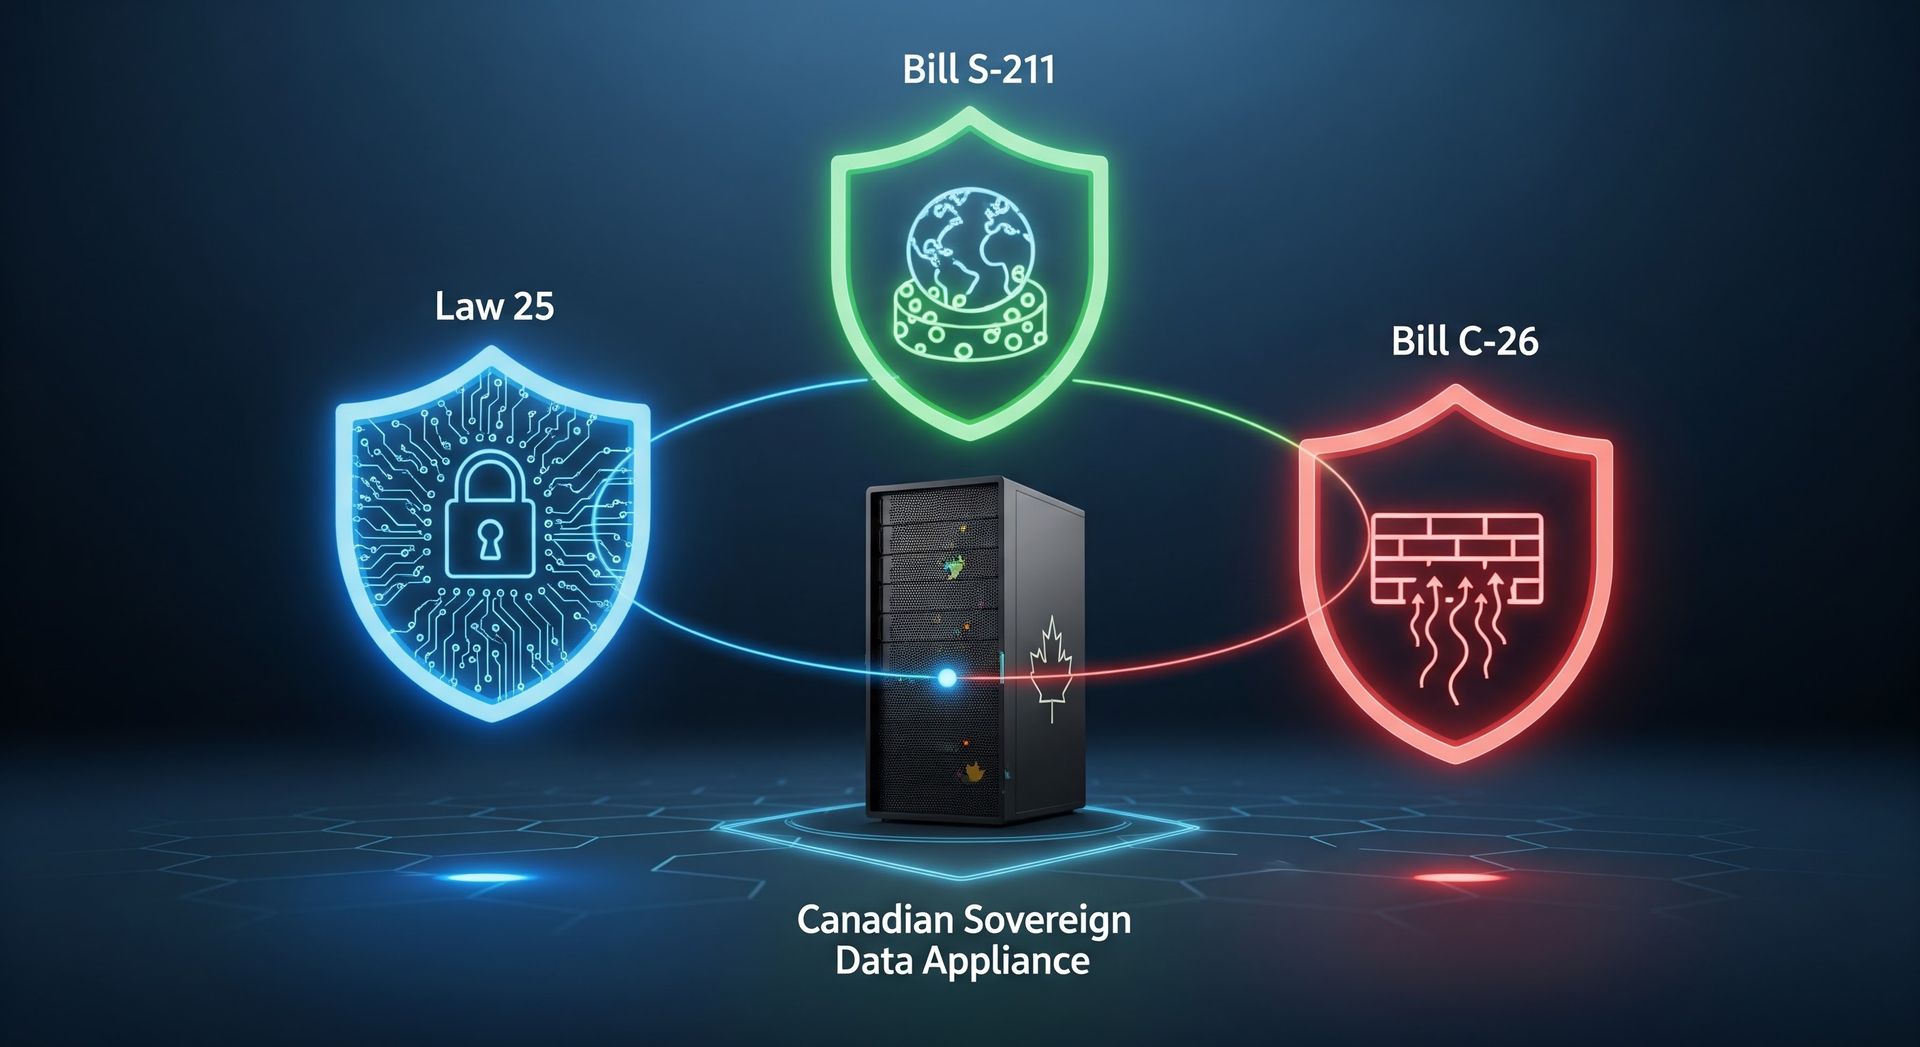
Cloisonnement comme Limite de Sécurité
Un appareil souverain et local déployé physiquement sur site ou dans un environnement cloud canadien privé entièrement isolé débloque toute la puissance analytique des modèles de raisonnement à la pointe de la technologie sans jamais permettre aux actifs de données d'entreprise de quitter le périmètre opérationnel.
- Zéro Exfiltration : Les requêtes de traitement AI sont interceptées, contenues et exécutées localement en utilisant des ressources informatiques d'entreprise dédiées.
- Conformité Native : Alignement instantané avec des protocoles de gouvernance des données stricts, convertissant efficacement les charges réglementaires en un avantage commercial premium.
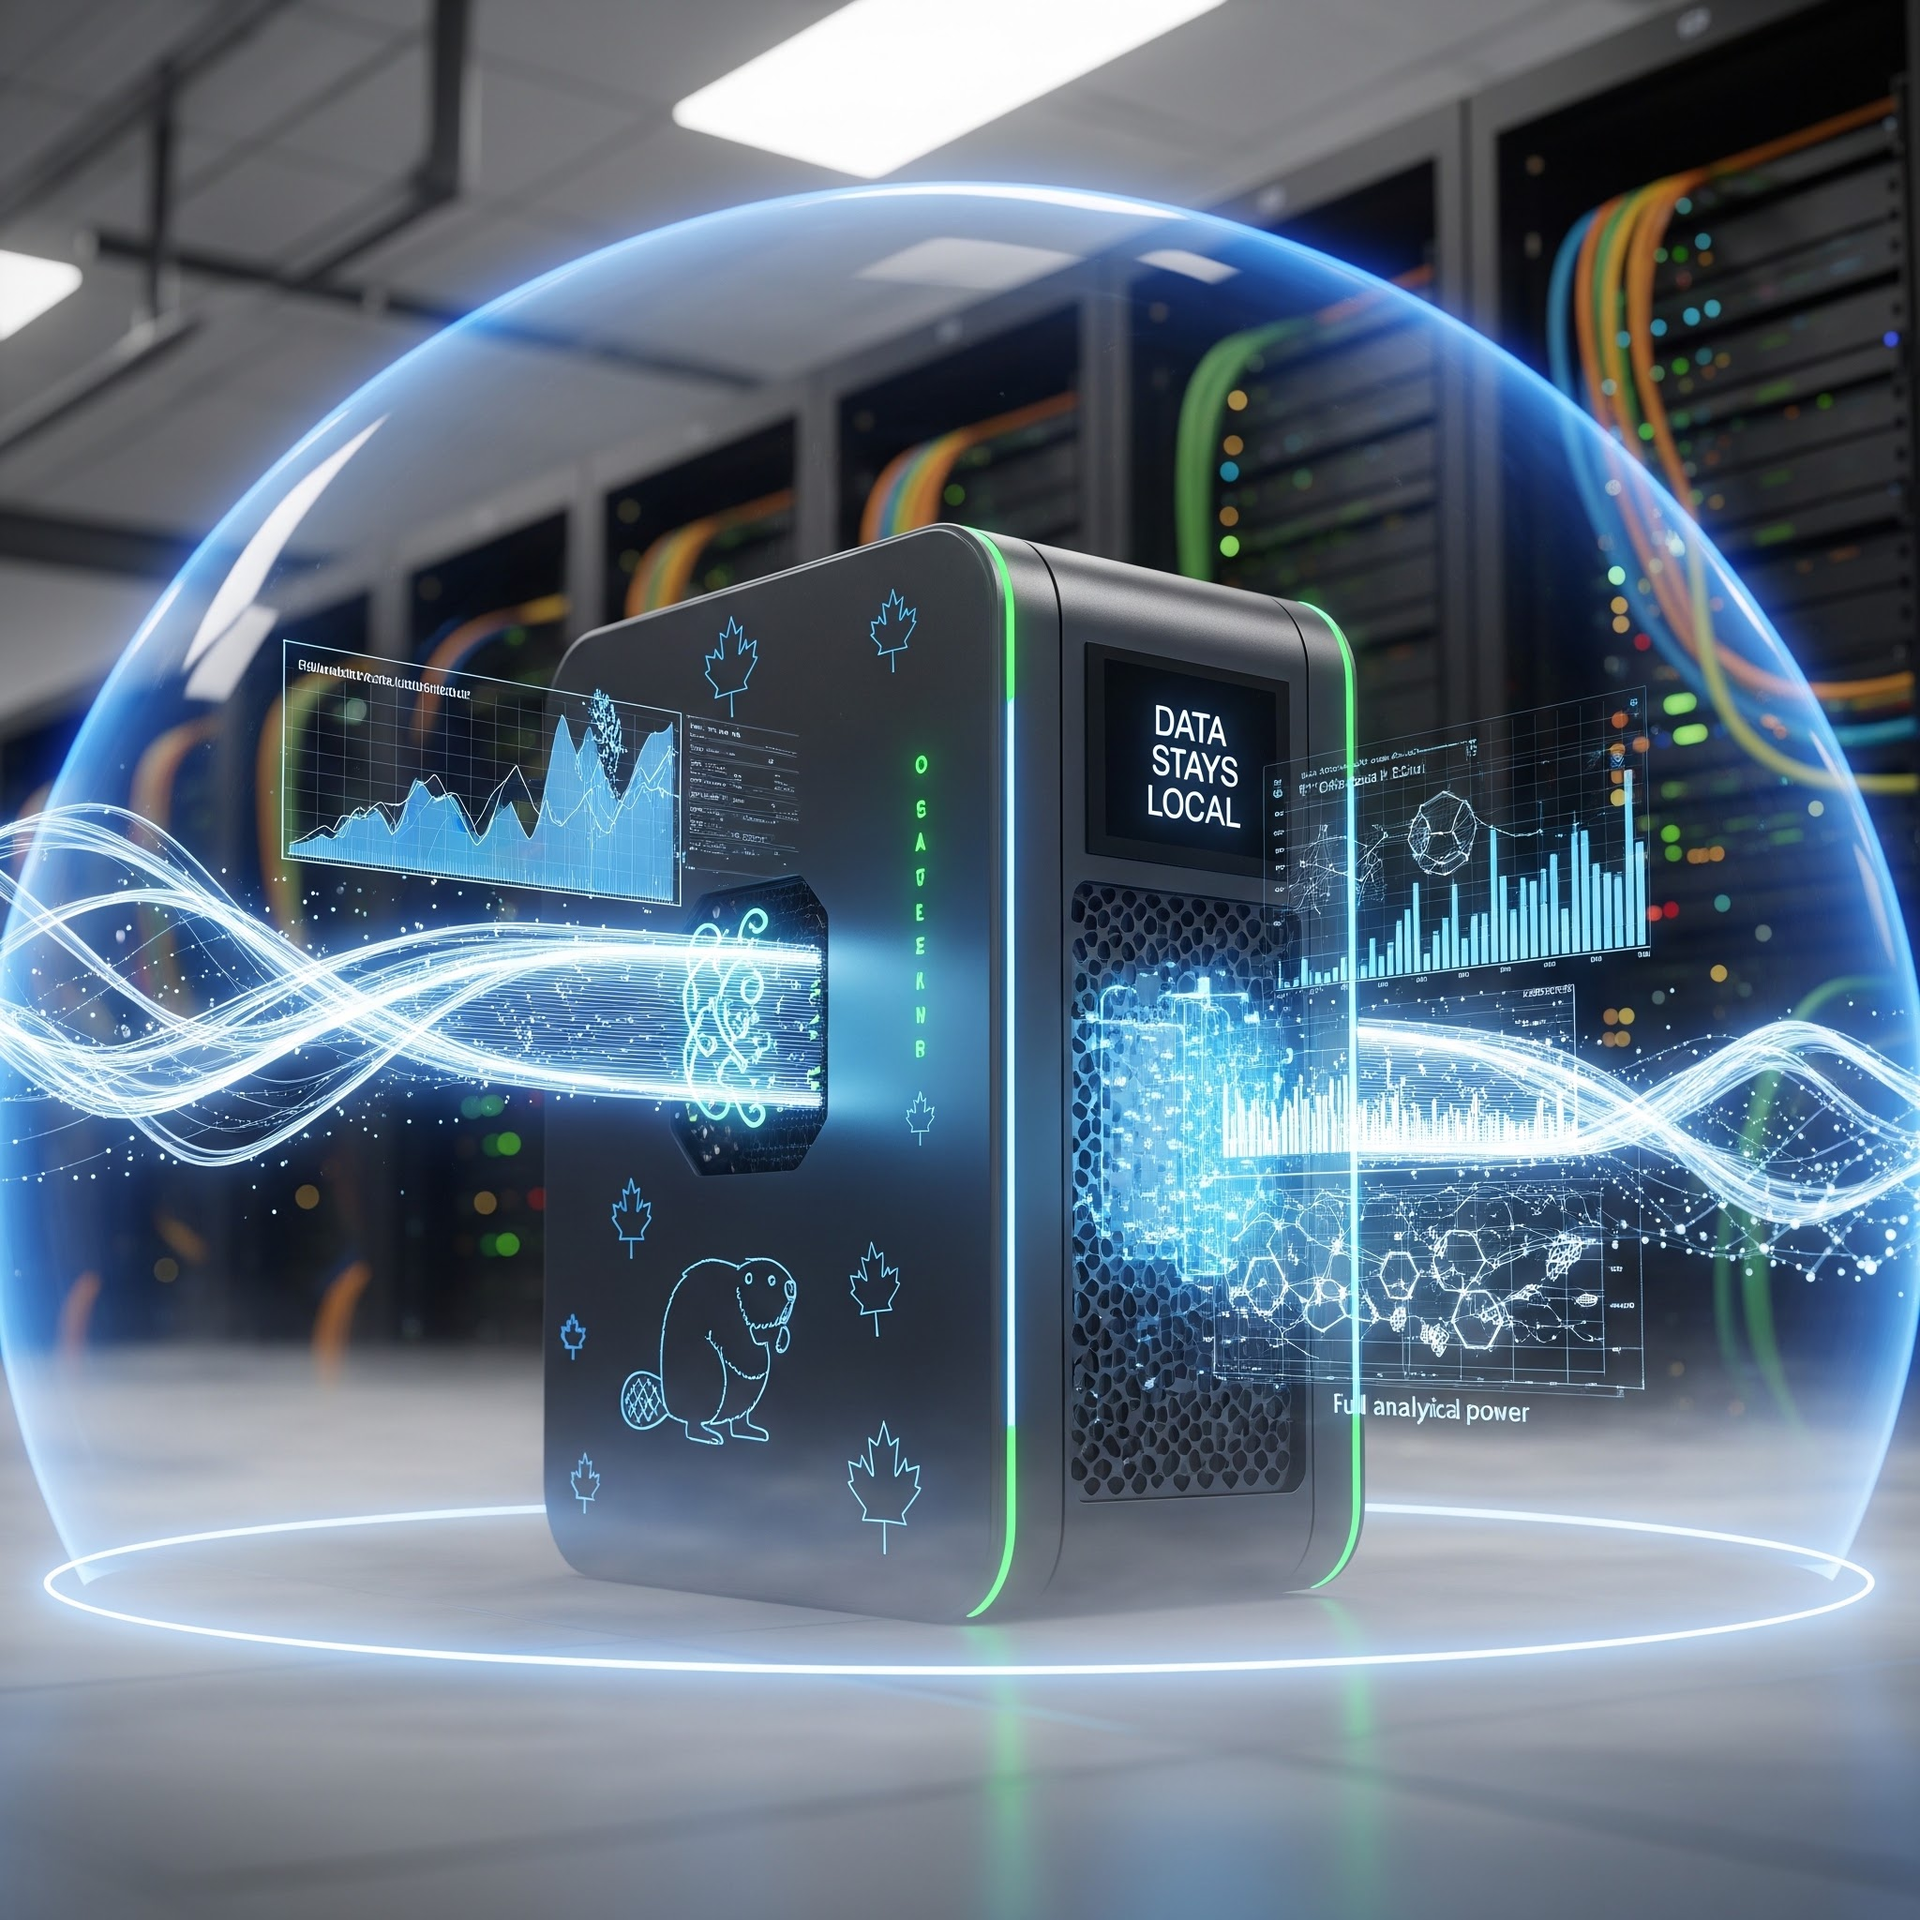
L'avenir de l'intelligence d'entreprise n'appartient pas à l'exportation de vastes bases de connaissances d'entreprise vers des clouds tiers externes ; il appartient à l'ancrage des modèles AI localement, précisément là où les données naissent.
| Élément d'Architecture | Architecture ERP Cloud Public Traditionnelle | Architecture Okiff Souveraine Prioritaire Locale |
|---|---|---|
| Résidence des Données | Hébergé sur une infrastructure multi-locataire appartenant à des étrangers, soumis à des risques juridictionnels. | Entièrement ancré sur site ou dans des serveurs canadiens privés localisés. |
| Exposition au Cadre Juridique | Vulnérable à la saisie extraterritoriale de données en vertu de la loi CLOUD des États-Unis et de la section 702 de la FISA. | Isolé contre l'accès étranger ; conçu pour une conformité absolue avec la Loi 25 du Québec et le projet de loi C-26. |
| Chemin de Flux de Données | Transite via des réseaux publics externes vers des serveurs étrangers pour traitement. | Traité localement via un pipeline strict "Data Wall"; les données ne sortent jamais de la frontière sécurisée. |
| État de Connaissance IA | Réactif (pipeline RAG traditionnel recherchant des nœuds de base de données externes). | Proactif (Génération Augmentée par Cache préchargée directement dans le cache KV GPU local). |
| Latence de Traitement | Délai de transmission variable allant de 100 ms à 2 000 ms+. | Exécution déterministe à haut débit en moins de 10 ms. |
| Contrôle Opérationnel | Haute complexité technique avec une prolifération SaaS fragmentée et des risques de comptes orphelins. | Faible complexité opérationnelle gérée via la Triple Fédération du noyau système (Identité, Données, Politique). |
Sécurisez la Souveraineté de Votre Entreprise Aujourd'hui
Ne laissez pas vos informations commerciales sensibles et vos données industrielles rester vulnérables dans un cloud public étranger. Donnez à vos équipes les moyens d'utiliser une automatisation avancée tout en maintenant un contrôle à 100 % sur votre périmètre réglementaire.